


Для улучшения вашего пользовательского опыта мы используем файлы cookie. Продолжая использовать сайт, вы даете Согласие на обработку персональных данных в соответствии с условиями Политики конфиденциальности в рамках законодательства РФ
Количество киберинцидентов в российских организациях в первом полугодии 2026 года выросло на 54% по сравнению с тем же периодом 2025 года. Такие данные приводит «Лаборатория Касперского» в рамках конференции Kaspersky CyberSecurity Weekend 2026. Крупнейшая в России компания сферы кибербезопасности предоставила анализ актуальных киберугроз, с которыми сталкивается госсектор, который входит в тройку наиболее атакуемых отраслей.
По данным «Лаборатории Касперского», заметнее всего — на 24% — выросло число атак с использованием эксплойтов, то есть вредоносных программ, эксплуатирующих уязвимости в ПО. При этом общее количество уязвимостей за полгода увеличилось на 59%, а критических — почти на 50%. Злоумышленники также стали на 8% чаще применять бэкдоры, дающие несанкционированный удалённый доступ к системам.
По-прежнему высокими темпами растут DDoS-атаки — на 56%: злоумышленники перегружают веб-ресурсы и сетевую инфраструктуру огромным потоком трафика. Ещё один вернувшийся вектор — атаки через протокол удалённого рабочего стола (RDP): их стало на 3% больше.
Искусственный интеллект в этой картине играет двойную роль. С одной стороны, его используют для масштабирования атак, автоматизации рутинных операций и создания убедительных схем социальной инженерии. С другой — он помогает организациям проактивно искать уязвимости, ускорять реагирование и повышать эффективность ИБ-команд. Специалисты обращают внимание на то, что внедрять ИИ-инструменты нужно, но следует делать это наиболее безопасным способом.
В 2025 году «Лаборатория Касперского» обнаружила более 5,3 млрд кибератак, но 2026 год очевидно легко побьет печальный рекорд. Согласно данным «Лаборатории Касперского», государственный сектор входит в тройку наиболее атакуемых отраслей. При этом ландшафт киберугроз постоянно эволюционирует.
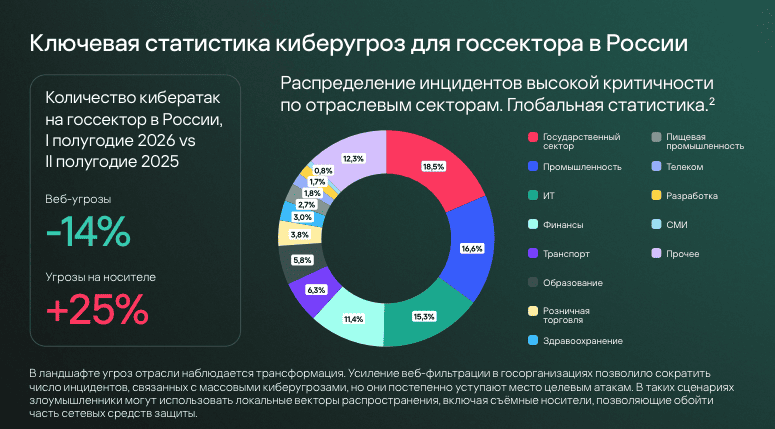
Уже в первом полугодии 2026-го количество киберинцидентов в российских организациях выросло на 54% по сравнению с тем же периодом 2025 года. На 82% выросло количество кибератак с использованием ПО для кражи паролей, на 11% — шпионских программ, на 14% — эксплойтов. Также на стабильно высоком уровне остаётся количество кибератак с применением программ-шифровальщиков.
На 25% выросло количество кибератак, в которых источником угрозы были съёмные носители, обращает особое внимание «Лаборатория Касперского».
«Российские госорганизации вынуждены защищать всё больше систем, сервисов и данных. Причем киберугрозы исходят сразу с нескольких направлений: хактивисты, кибершпионы, финансово мотивированные группы. Для масштабирования атак и одновременной работы с множеством целей злоумышленники используют ИИ. Всё это делает превентивные меры, такие как киберразведка, мониторинг, своевременное выявление аномалий и устранение уязвимостей, критически важными», — комментирует Дмитрий Галов, руководитель Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT) в России.
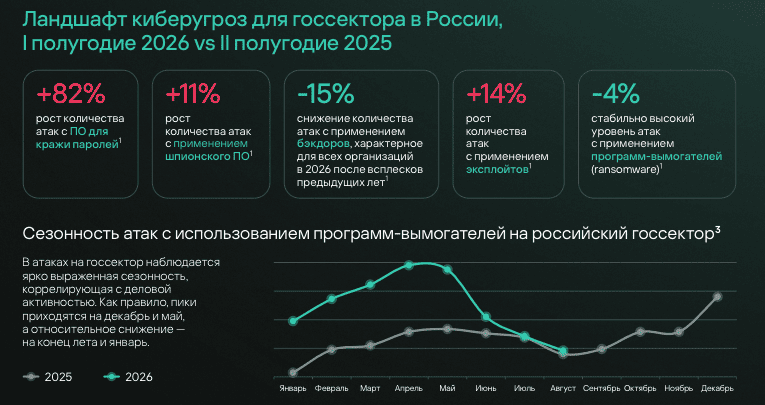
Эксперты Kaspersky GReAT спрогнозировали основные тенденции, которые будут характерны для госсектора в сфере кибербезопасности в ближайшее время.
Ключевой тренд — рост зависимости критичных процессов от поставщиков, разработчиков ПО и интеграторов. Как следствие, компрометация подрядчика становится для злоумышленников более выгодным способом обойти периметр государственной организации, чем прямой взлом. В ближайшие годы атакующие будут активнее искать слабые места в обновлениях, библиотеках, репозиториях и инструментах, которым сотрудники доверяют по умолчанию.
Граница между внутренней инфраструктурой госорганизаций и внешними подрядчиками продолжит размываться, а одним из главных направлений атак станет доверенное программное обеспечение. Параллельно продолжится рост атак с целью кибершпионажа: в распоряжении госорганов сосредоточена ценная информация, и интерес к ней будет только расти. При этом злоумышленников интересуют не только сами файлы, но и контекст, который позволяет проникнуть в инфраструктуру организации.
Уже меняется и цель атак — всё чаще они направлены не на кражу данных, а на нарушение процессов. Для госучреждения критичным последствием может стать не утечка как таковая, а невозможность оказать услугу, провести платёж, обработать обращение или обеспечить работу информационной системы.
Наконец, автоматизация атак на волне бума ИИ-агентов потребует автоматизации защиты. Если с помощью ИИ злоумышленники смогут одновременно вести сотни кампаний, ИБ-команды не смогут реагировать на них вручную. Поэтому будет расти значение автоматизированного поиска угроз, корреляции событий и подхода, при котором данные с рабочих станций, серверов, почты и сети сводятся в единую картину атаки.
Государственный сектор остаётся одной из самых атакуемых отраслей, отмечает в обзоре 2026 года «Киберпульс. Государственный сектор» вице-президент «Лаборатории Касперского» по развитию бизнеса в России и странах СНГ Анна Кулашова.
«Ежегодно у нас появляются новые классы решений, способные обеспечить устойчивость организаций в стратегической перспективе, и все они готовы к масштабным внедрениям в госорганизациях, — комментирует Анна Кулашова. — Задача госсектора сегодня — не просто удерживать достигнутый уровень защиты, а оперативно закрывать новые уязвимые зоны: от подрядчиков и доверенного ПО до атак, автоматизированных с помощью ИИ».
Именно на этих направлениях, по оценке «Лаборатории Касперского», и будет разворачиваться основная борьба в ближайшие годы. Базовые процессы и регламенты в госсекторе уже выстроены. Сегодня акцент смещается на новые зоны риска — проактивное противостояние сложным целевым атакам с применением искусственного интеллекта, противодействие социальной инженерии как одному из первоначальных векторов проникновения, своевременное управление уязвимостями и защиту цепочек поставок.
— Алексей Петренко

2026 © «Обозрение». Все права на материалы, опубликованные на портале OBOZ.INFO, защищены